
Entenda como o SMS da Morte explora codigos antigos do Android para travar celulares e interromper ligacoes de emergencia sem aviso previo
Uma perigosa falha de seguranca conhecida como SMS da Morte esta preocupando especialistas ao permitir que invasores derrubem o servico de chamadas e travem smartphones remotamente, conforme informacao divulgada pelo pesquisador Mark Blaszczyk.
O ataque acontece de forma completamente invisivel para o usuario, pois a mensagem maliciosa nao gera notificacoes, nao aparece na caixa de entrada e nao exige absolutamente nenhum clique para comprometer o aparelho afetado.
A seguir, voce vai entender como essa ameaca afeta modelos populares, quais sao os riscos reais para o sistema e de que maneira a correcao esta sendo distribuida pelas fabricantes de tecnologia.
Como o SMS da Morte afeta o sistema operacional e derruba ligacoes
O problema explora um codigo vulneravel que esta presente no sistema operacional desde a versao Android 12, permitindo que mensagens formatadas incorretamente causem pane no gerenciador de chamadas telefonicas.
Com essa falha, todas as ligacoes em andamento sao interrompidas de maneira brusca, incluindo chamadas essenciais para servicos de emergencia, gerando riscos reais para a seguranca dos usuarios afetados.
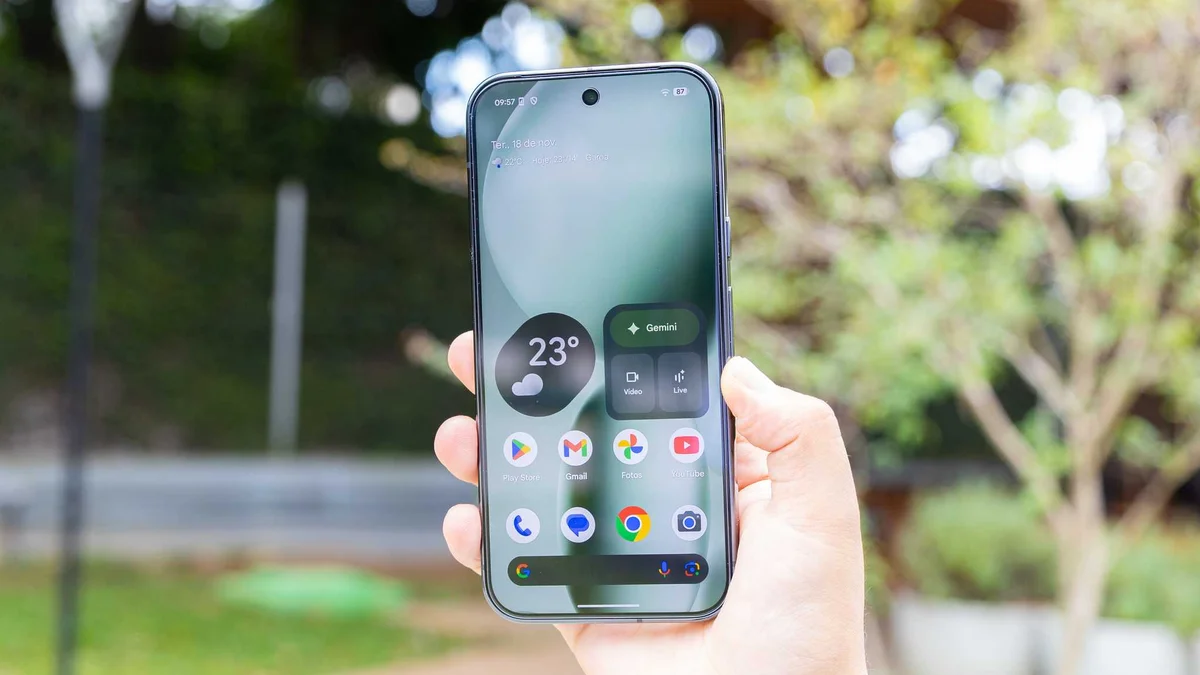
Testes praticos realizados por especialistas demonstraram que o erro ocorre de forma recorrente em aparelhos amplamente utilizados, como os modelos Google Pixel e os dispositivos da linha Samsung Galaxy.
O risco do ciclo de reinicializacoes conhecido como bootloop
A situacao se torna ainda mais grave quando o sistema tenta processar a mensagem maliciosa de forma repetida, fazendo com que cerca de vinte torpes desse tipo tornem o smartphone praticamente inutilizavel.
Isso gera um ciclo continuo de reinicializacoes automaticas que os especialistas chamam de bootloop, impedindo o uso normal do telefone para qualquer atividade cotidiana e desesperando os proprietarios.
Em alguns casos mais extremos, nem mesmo a restauracao das configuracoes de fabrica resolve o problema se a operadora reenviar os torpes, exigindo procedimentos tecnicos avancados via computador.
A divergencia entre o Google e os pesquisadores sobre a falha critica
O pesquisador Mark Blaszczyk comunicou oficialmente o problema ao Google no dia cinco de maio, mas a empresa rejeitou o relatorio afirmando que a vulnerabilidade nao representava um risco real.
Diante da negativa inicial, o especialista decidiu publicar uma demonstracao publica do ataque em vinte e nove de outubro, revelando os detalhes da falha identificada pelo codigo CVE-2026-58882.
Apesar de ter negado o problema publicamente no inicio, registros de codigo mostram que o Google desenvolveu uma correcao em quinze de junho, que foi integrada aos pacotes de outubro.
Como proteger seu smartphone e receber as atualizacoes de seguranca
A correcao desenvolvida faz com que o sistema identifique o erro e exclua automaticamente a mensagem problematica antes que ela consiga provocar qualquer dano estrutural ao aparelho.
Embora os patches comecem a ser liberados pelas empresas, a chegada da atualizacao depende diretamente do cronograma de cada fabricante, tornando essencial verificar o sistema regularmente.
A recomendacao principal dos especialistas em seguranca digital para todos os usuarios e instalar a mais recente atualizacao de seguranca disponivel nas configuracoes do celular.